

Strømforsyning, vannforsyning, elektronisk kommunikasjon og andre kritiske infrastrukturer understøtter funksjoner som samfunnet er avhengig av. Samtidig blir disse infrastrukturene stadig mer komplekse og tett sammenkoblet.
Tradisjonelt har mye av sikkerhetsarbeidet vært rettet mot å forhindre at uønskede hendelser oppstår. Det er fortsatt avgjørende. Men vi kan ikke beskytte oss mot alle tenkelige – og utenkelige – hendelser.
Spørsmålet blir derfor ikke bare:
Hvordan kan vi unngå at noe skjer?
Vi må også spørre:
Hvor godt rustet er vi dersom det likevel skjer?
Det er her resiliens kommer inn.
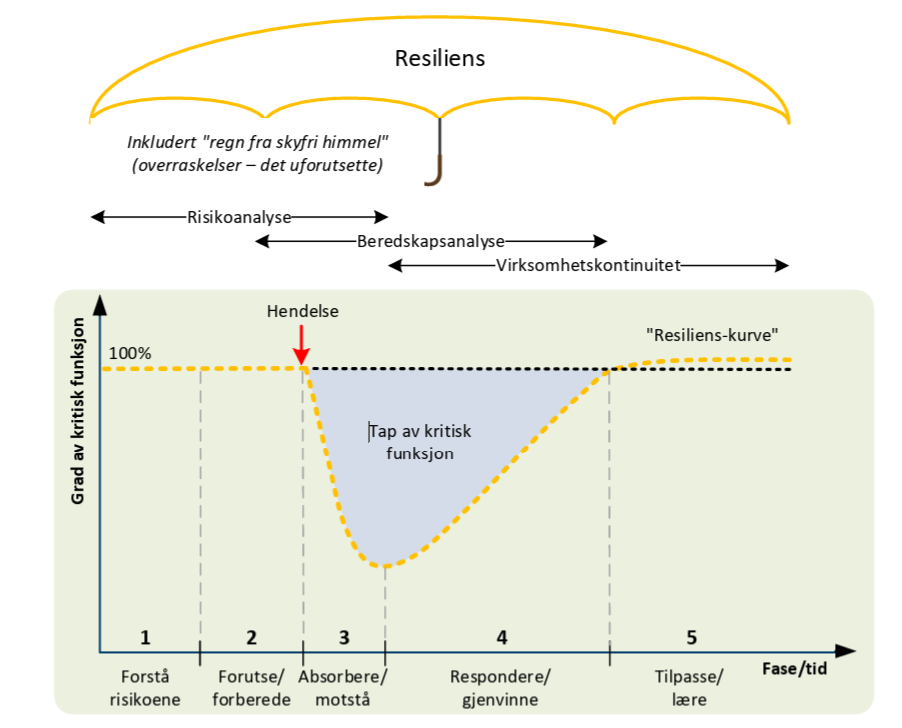
Figur 1: Resiliens som et paraply-begrep (basert på Øien m.fl., 2018)
Resiliens handler om mer enn å komme seg på beina igjen
Ordet resiliens brukes på mange fagområder og med litt ulik betydning. Når vi snakker om kritisk infrastruktur, handler det om evnen til å opprettholde funksjoner som er viktige for samfunnet når infrastrukturen utsettes for alvorlige påkjenninger.
Det betyr at vi må se på mer enn selve responsen når en hendelse har inntruffet. I arbeidet vårt deler vi resiliens inn i fem faser:
- forstå risikoene
- forutse og forberede
- absorbere og motstå
- respondere og gjenvinne
- tilpasse og lære
Resiliens dekker dermed hele forløpet – før, under og etter en hendelse.
Tenk for eksempel på et alvorlig cyberangrep mot en virksomhet som leverer en kritisk samfunnsfunksjon. Det er selvsagt viktig å ha tekniske sikkerhetstiltak som gjør det vanskelig å gjennomføre angrepet. Men dersom angrepet likevel lykkes, blir andre spørsmål minst like viktige:
- Oppdager virksomheten angrepet raskt?
- Kan kritiske funksjoner opprettholdes?
- Finnes alternative løsninger?
- Klarer virksomheten å gjenopprette systemene?
- Og lærer den av hendelsen slik at den står bedre rustet neste gang?
Det er summen av slike egenskaper vi ønsker å få bedre oversikt over.
Men hvordan måler man resiliens?
Det var utgangspunktet for utviklingen av Critical Infrastructure Resilience Assessment Method – CIRAM.
Metoden ble opprinnelig utviklet gjennom EU-prosjektet SmartResilience og senere videreutviklet og tilpasset norske forhold. Målet var å etablere en strukturert fremgangsmåte som kunne brukes blant annet av infrastruktureiere, beredskapsansvarlige, myndigheter og beslutningstakere.
Utgangspunktet er en enkel tanke: Før vi kan måle resiliens, må vi finne ut hva som er viktig for å være resilient.
For hver av de fem fasene identifiseres derfor viktige forhold. Det kan for eksempel være kunnskap om avhengigheter, systemer for tidlig varsling, redundans, beredskapsressurser eller evnen til å lære etter hendelser.
Neste spørsmål er:
Hvordan vet vi om disse forholdene fungerer godt nok?
Da trenger vi indikatorer.
CIRAM organiserer vurderingen i et hierarki med seks nivåer:
- område
- kritisk infrastruktur
- fare/trussel/hendelse
- fase
- forhold
- indikatorer
På denne måten kan man gå fra et overordnet spørsmål om hvor resilient en infrastruktur er, og helt ned til konkrete forhold som kan måles og forbedres.
Et enkelt eksempel er en virksomhet innen kritisk infrastruktur som vil vurdere sin resiliens mot cyberangrep. I fasen «forstå risikoene» kan et viktig forhold være at virksomheten har oversikt over hvilke enheter og hvilken programvare som er i bruk. Dette kan igjen vurderes ved hjelp av indikatorer som måler i hvilken grad relevante sikkerhetstiltak for kartlegging av enheter og programvare er gjennomført. Slik brytes det overordnede spørsmålet om resiliens ned til konkrete forhold som virksomheten kan følge opp og forbedre.
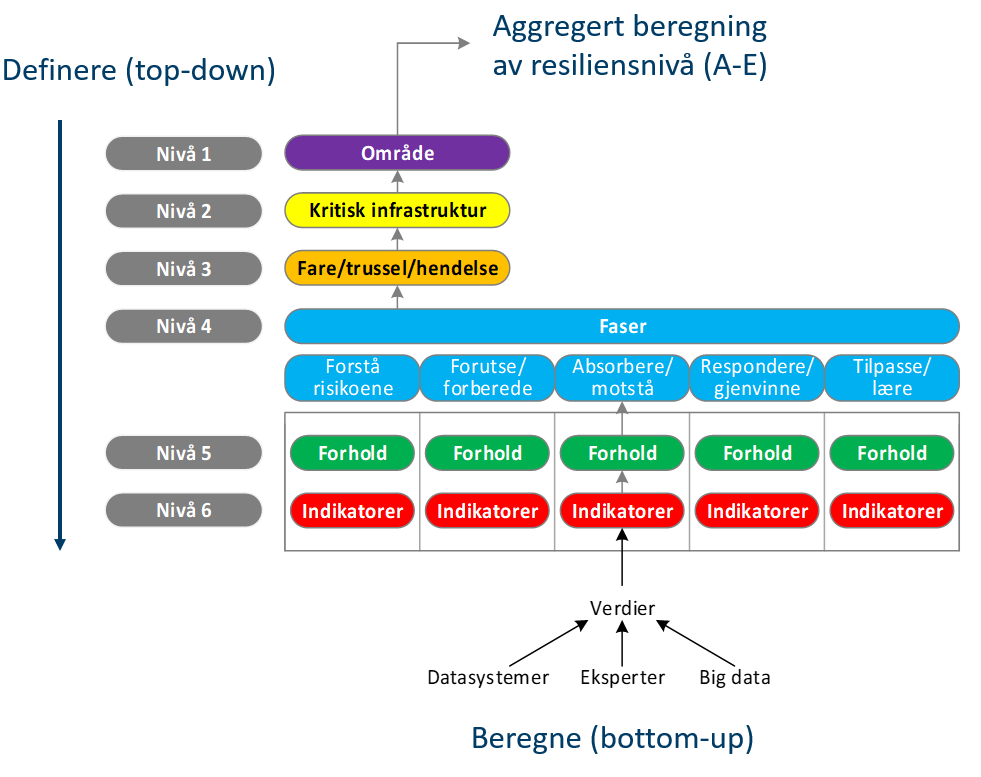
Figur 2. Strukturert tilnærming/rammeverk må fylles med innhold av domeneeksperter/brukere.
Resultatene kan brukes til å vise både overordnet status og hvor styrker og svakheter finnes. Hvis vurderingen gjentas over tid, kan man også følge utviklingen.
Poenget er altså ikke først og fremst å få ett tall på resiliens. Like viktig er det å finne ut hvor det er behov for forbedringer.
Ikke en erstatning for risikovurderinger
Trenger vi egentlig en egen resiliensvurdering når virksomheter allerede gjennomfører risiko- og sårbarhetsanalyser, beredskapsanalyser og analyser av virksomhetskontinuitet (se figur 1)?
Svaret er at de ulike vurderingene har forskjellige formål.
En risikovurdering forsøker blant annet å forstå hva som kan gå galt, hvorfor det kan skje og hvilke konsekvenser det kan få. Denne kunnskapen er også viktig i en resiliensvurdering.
Resiliensvurderingen stiller imidlertid et litt annet spørsmål:
Hvor godt er vi i stand til å opprettholde kritisk funksjon gjennom hele hendelsesforløpet dersom vi utsettes for en alvorlig påkjenning?
De to perspektivene utfyller derfor hverandre. Veilederen understreker eksplisitt at en resiliensvurdering ikke skal erstatte risikovurderinger. Den er en komplementær vurdering som kan gi kunnskap fra et annet perspektiv.
En måte å se dette på er at resiliensvurderingen kan fungere som en stresstest: Hvis denne alvorlige hendelsen først rammer oss – hvor godt rustet er vi da?
Fra cyberangrep til ekstremvær
En viktig egenskap ved metoden er at den samme grunnstrukturen kan brukes på svært forskjellige hendelser.
I veilederen har vi brukt fire eksempler: eksplosjon i et kjemisk anlegg, covid-19-pandemien, cyberangrep og ekstremvær. Eksemplene er bevisst forskjellige. De illustrerer at resiliens ikke er knyttet til én bestemt type risiko.
For cyberangrep viser vi blant annet hvordan metoden kan kobles til NSMs grunnprinsipper for IKT-sikkerhet. Prinsippene og tiltakene kan inngå som konkrete forhold og indikatorer i vurderingen. På den måten kan tekniske og organisatoriske sikkerhetstiltak sees i sammenheng med den mer overordnede evnen til å opprettholde kritiske funksjoner.
Tilsvarende kan metoden brukes på hendelser knyttet til ekstremvær, der spørsmål om blant annet overvåking, redundans, vedlikehold, beredskap og læring blir sentrale.
Det er hendelsene og de konkrete tiltakene som varierer. Den grunnleggende logikken er den samme.
Fra beskyttelse til evnen til å håndtere
God sikkerhet vil alltid handle om å forebygge og beskytte. Men kritiske infrastrukturer må også fungere i en verden der ikke alt kan forutses eller forhindres.
Da trenger vi kunnskap om hva som gjør infrastrukturen i stand til å stå imot påkjenninger, begrense tap av kritisk funksjon, komme tilbake til normal drift og lære av det som har skjedd.
Det er dette en resiliensvurdering skal bidra med.
Og nettopp fordi kritisk infrastruktur leverer tjenester som samfunnet er avhengig av, stopper ikke betydningen ved infrastrukturen selv. Økt resiliens i kritisk infrastruktur er også et bidrag til et mer resilient samfunn.
Les mer
Metode for vurdering av resiliensnivået i kritisk infrastruktur – veileder beskriver CIRAM-metoden, metodetrinnene og eksempler på anvendelse mer detaljert. Rapportens formål er nettopp å vise hvordan evnen til å verne seg mot og håndtere både forventede og uventede hendelser kan vurderes og måles i kritisk infrastruktur.
Resiliens
«Evnen til et system eller samfunn eksponert for farer til å motvirke, absorbere, tilpasse seg til og gjenvinne fra effektene til en fare raskt og effektivt, inkludert bevarelse og gjenopprettelse av dets sentrale strukturer og funksjoner.»
United Nations International Strategy for Disaster Risk Reduction – UNISDR (2009)
SINTEFs fremste sikkerhetsmiljø
Software, Engineering, Safety and Security
Vår kjernekompetanse er programvareutvikling og sikkerhet. Vi lager programvareløsninger og hjelper våre kunder med digitale forretningsprosesser. Samtidig er vi SINTEFs fremste sikkerhetsmiljø; fra industriell sikkerhet, cybersikkerhet og HMS til samfunnssikkerhet.
Kommentarer
Ingen kommentarer enda. Vær den første til å kommentere!